Bezpieczeństwo stron www: 43% ataków celuje w MŚP

43% cyberataków celuje w MŚP. Dowiedz się, jakie zagrożenia dotyczą Twojej firmy i jakie minimum zabezpieczeń musisz wdrożyć na stronie www już teraz.


TL;DR:

  • Aż 43% cyberataków dotyczy małych i średnich firm, powodując poważne straty finansowe i utratę działalności.
  • Podatności na ataki wynikają z nieaktualnych wtyczek, słabych haseł i braku regularnych zabezpieczeń.
  • Stałe monitorowanie, aktualizacje i profesjonalna opieka techniczna to klucz do skutecznej ochrony firmowej strony internetowej.

Aż 43% cyberataków jest skierowanych właśnie na małe i średnie firmy. Nie na korporacje z działami IT, nie na banki, ale na firmy takie jak Twoja. Koszt pojedynczego naruszenia bezpieczeństwa to średnio 50 do 80 tysięcy złotych, a 60% firm, które padły ofiarą poważnego ataku, zamyka działalność w ciągu sześciu miesięcy. To nie są straszaki dla sprzedawców oprogramowania. To realne dane, które powinny zmienić sposób, w jaki myślisz o swojej stronie internetowej. W tym artykule wyjaśniamy, skąd biorą się zagrożenia, jak działają atakujący i co musisz wdrożyć, żeby Twoja firma nie stała się kolejną statystyką.

Spis treści

Kluczowe Wnioski

Punkt Szczegóły
Zagrożenia dotykają wszystkich Nawet małe firmy są celem ataków, a konsekwencje mogą być katastrofalne.
Typowe luki to prosty cel Najwięcej ataków dotyczy znanych, niezałatanych dziur w systemie.
Minimum zabezpieczeń to podstawa Certyfikat SSL, backupy i aktualizacje chronią firmę przed większością ataków.
Bezpieczeństwo = proces Ochrona strony wymaga systematyczności, monitoringu i zaangażowania ekspertów.

Skala zagrożeń: dlaczego bezpieczeństwo strony www to nie teoria

Wiesz już, że problem jest realny. Czas zrozumieć, skąd bierze się to ryzyko i dlaczego dotyczy właśnie Ciebie.

Polska jest jednym z krajów, gdzie liczba incydentów cybernetycznych rośnie w zastraszającym tempie. W 2025 roku zarejestrowano 260,8 tys. incydentów, a 32% polskich firm doświadczyło przynajmniej jednego incydentu związanego z bezpieczeństwem ICT. To nie jest marginalny problem. To zjawisko dotykające co trzecią firmę w kraju.
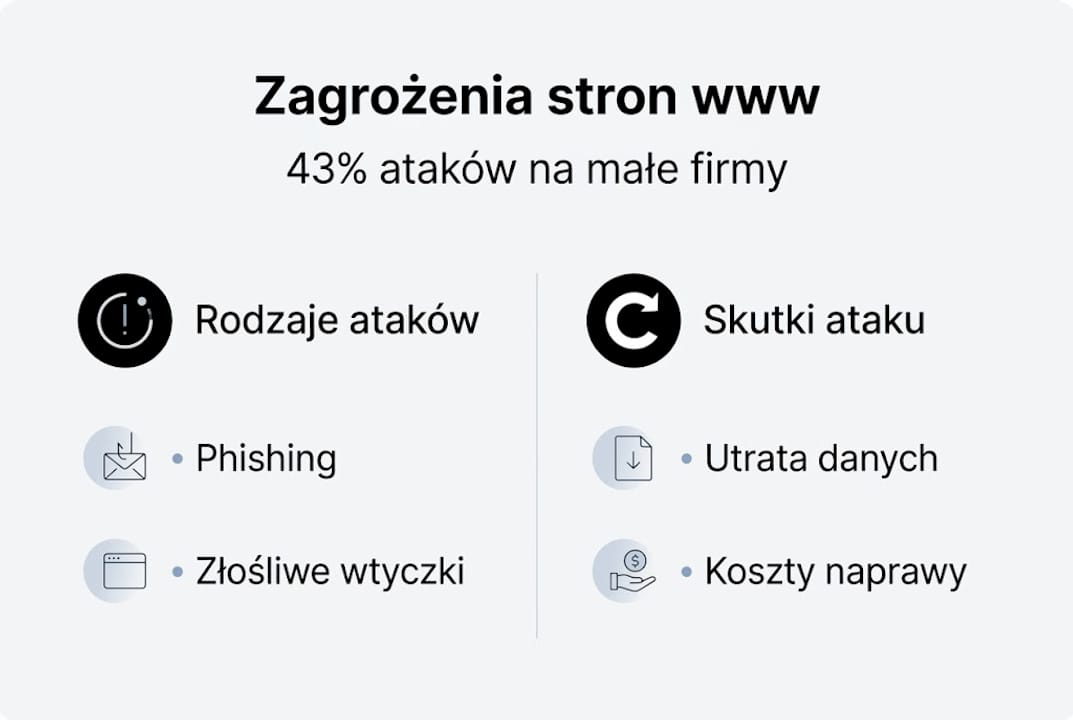
Infografika: Najczęstsze zagrożenia dla stron internetowych i konsekwencje cyberataków

Dane z raportu KPMG są jeszcze bardziej niepokojące. Według Barometru cyberbezpieczeństwa 2026 aż 96% firm doświadczyło przynajmniej jednego incydentu bezpieczeństwa, a liczba ataków wzrosła o 49% w ciągu roku. To nie jest trend, który można zignorować.

Najczęstsze formy ataków na strony MŚP to:

  • Phishing – fałszywe e-maile lub strony, które wyłudzają dane logowania pracowników
  • Ataki przez luki w CMS – wykorzystanie nieaktualnych wtyczek lub przestarzałego oprogramowania
  • Złośliwe domeny – przekierowania ruchu na fałszywe witryny
  • Ataki brute force – automatyczne próby odgadnięcia haseł do panelu administracyjnego
  • SQL Injection – wstrzykiwanie złośliwego kodu przez formularze kontaktowe lub wyszukiwarki
Rodzaj zagrożenia Udział w incydentach Główny cel
Phishing ~35% Dane logowania
Luki w CMS/wtyczkach ~28% Przejęcie strony
Ataki brute force ~18% Panel administracyjny
Złośliwe oprogramowanie ~12% Kradzież danych klientów
Inne ~7% Różne

„Małe firmy często zakładają, że są zbyt małe, żeby ktoś je atakował. Tymczasem właśnie dlatego są atrakcyjnym celem: mają słabsze zabezpieczenia, mniej zasobów i rzadziej reagują szybko na incydenty."

Skutki udanego ataku są dotkliwe. Straty finansowe to jedno, ale równie poważna jest utrata zaufania klientów, kary wynikające z naruszenia RODO oraz wielotygodniowe przerwy w działaniu serwisu. Więcej o tym, jak chronić swoją firmę przed tymi zagrożeniami, znajdziesz w naszym przewodniku zabezpieczeń MŚP.

Najgroźniejsze luki i techniki ataków na strony www

Wiemy już, że zagrożenia rosną. Sprawdźmy, w jaki sposób atakujący wykorzystują luki i błędy.

Typowy atak na stronę firmową nie wygląda jak film o hakerach. Najczęściej jest to zautomatyzowany skrypt, który skanuje tysiące stron w poszukiwaniu znanych podatności. Jeśli Twoja strona ma nieaktualną wtyczkę lub słabe hasło, skrypt to wykryje i wykorzysta. Cały proces może trwać kilka minut.

Organizacja OWASP (Open Web Application Security Project) publikuje listę dziesięciu największych zagrożeń dla aplikacji webowych. Według OWASP Top 10 do najgroźniejszych należą:

  • Broken Access Control – brak kontroli dostępu pozwala nieupoważnionym użytkownikom na działania administratora
  • Injection (SQLi) – wstrzykiwanie kodu SQL przez niezabezpieczone formularze
  • Cryptographic Failures – brak szyfrowania danych wrażliwych, np. haseł lub danych kart płatniczych
  • Vulnerable and Outdated Components – używanie bibliotek i wtyczek z known exploits
Podatność Trudność exploitacji Potencjalne szkody
Broken Access Control Niska Bardzo wysokie
SQL Injection Średnia Bardzo wysokie
Stare wtyczki CMS Bardzo niska Wysokie
Brak HTTPS Bardzo niska Średnie
Słabe hasła Bardzo niska Wysokie

Jak wygląda to w praktyce? Wyobraź sobie, że Twoja strona działa na WordPressie z wtyczką, która nie była aktualizowana od roku. Atakujący wie o luce w tej konkretnej wersji, bo jest ona publicznie znana od miesięcy. Skrypt automatycznie wstrzykuje złośliwy kod, przejmuje panel administracyjny i zaczyna rozsyłać spam lub kradnie dane klientów ze sklepu.
Kobieta siedzi w kuchni i poprawia błąd na stronie internetowej.

Porada profesjonalisty: Regularnie sprawdzaj listę zainstalowanych wtyczek i usuwaj te, których nie używasz. Każda nieaktywna wtyczka to potencjalny punkt wejścia dla atakującego, nawet jeśli jest wyłączona.

Kluczowe elementy kluczowe dla bezpieczeństwa to nie tylko technologia, ale też procesy i nawyki. Nawet najlepszy system nie ochroni firmy, jeśli pracownik kliknie w phishingowy link.

Fundamenty bezpieczeństwa: co MUSISZ wdrożyć na stronie firmowej

Znając mechanizmy ataków, sprawdźmy, jakie praktyki realnie zabezpieczają stronę i dane klientów.

Zgodnie z wymogami RODO każda firma przetwarzająca dane osobowe musi wdrożyć odpowiednie środki techniczne i organizacyjne. To nie jest opcja, to obowiązek prawny. Na szczęście większość z tych środków jest też po prostu dobrą praktyką biznesową.

Oto lista absolutnego minimum, które musisz mieć:

  1. Certyfikat SSL – szyfruje połączenie między przeglądarką użytkownika a serwerem. Bez niego przeglądarka wyświetla ostrzeżenie „Niezabezpieczona witryna", co natychmiast odstrasza klientów.
  2. Regularne aktualizacje CMS i wtyczek – to krytyczny punkt. Aż 76% udanych ataków wykorzystuje znane luki, dla których istniały już łatki bezpieczeństwa.
  3. Automatyczne kopie zapasowe (backup) – codzienne lub cotygodniowe kopie przechowywane poza serwerem głównym. W razie ataku możesz przywrócić stronę w godziny, nie tygodnie.
  4. Uwierzytelnianie dwuskładnikowe (2FA) – dodatkowy kod przy logowaniu do panelu administracyjnego. Nawet jeśli ktoś pozna Twoje hasło, nie wejdzie bez drugiego składnika.
  5. WAF (Web Application Firewall) – zapora filtrująca ruch do strony, blokująca znane wzorce ataków zanim dotrą do aplikacji.
  6. Monitoring i alerty – automatyczne powiadomienia o podejrzanej aktywności, nieudanych logowaniach lub zmianach w plikach.
  7. Silna polityka haseł – unikalne, długie hasła dla każdego konta, przechowywane w menedżerze haseł.

Statystyka: 76% ataków wykorzystuje znane luki, dla których producent wydał już aktualizację. Regularne aktualizacje eliminują większość ryzyka bez żadnych dodatkowych kosztów.

Porada profesjonalisty: Skonfiguruj automatyczne aktualizacje dla jądra CMS, ale wtyczki aktualizuj ręcznie po sprawdzeniu zgodności. Automatyczna aktualizacja wtyczki może czasem zepsuć funkcjonalność strony.

Nasza checklista bezpieczeństwa pomoże Ci krok po kroku zweryfikować, czy Twoja strona spełnia wymagania. Warto też sprawdzić listę elementów RODO, żeby mieć pewność zgodności z przepisami.

Bezpieczeństwo w praktyce: jak wdrożyć ochronę w Twojej firmie

Masz już listę minimum technicznego. Zobacz, jak skutecznie wdrożyć te dobre praktyki w codziennej działalności firmy.

Największy błąd, jaki popełniają właściciele MŚP, to traktowanie bezpieczeństwa jak projektu do odhaczenia. Kupuję certyfikat SSL, instaluję wtyczkę antywirusową i gotowe. Tak to nie działa. Bezpieczeństwo to proces ciągły, który wymaga regularnej uwagi.

Podług Barometru cyberbezpieczeństwa 2026 aż 36% małych i średnich firm nie wdrożyło zaawansowanych zabezpieczeń, a luka kompetencyjna w obszarze cyberbezpieczeństwa wynosi od 10 do 17 tysięcy specjalistów w Polsce. To oznacza, że większość MŚP nie ma wewnętrznych zasobów, żeby samodzielnie zarządzać bezpieczeństwem na odpowiednim poziomie.

Co powinieneś robić regularnie:

  • Co tydzień: sprawdzać logi logowania do panelu administracyjnego i weryfikować dostępność aktualizacji
  • Co miesiąc: testować kopie zapasowe przez ich przywrócenie w środowisku testowym
  • Co kwartał: przeprowadzać audyt uprawnień użytkowników i usuwać nieaktywne konta
  • Co rok: zlecać zewnętrzny audyt bezpieczeństwa lub testy penetracyjne

„Bezpieczeństwo nie jest stanem, który się osiąga. To codzienna praktyka, która wymaga zaangażowania na każdym poziomie organizacji."

Jeśli Twoja firma nie ma dedykowanego specjalisty IT, rozważ abonamentową opiekę techniczną. To model, w którym zewnętrzna firma monitoruje Twoją stronę, reaguje na incydenty i dba o aktualizacje. Koszt takiej usługi jest wielokrotnie niższy niż skutki jednego poważnego ataku.

Przy budowie bezpiecznej strony od początku warto uwzględnić bezpieczeństwo jako element architektury, a nie dodatek. Szczegółowy plan znajdziesz też w naszym przewodniku przygotowania witryny krok po kroku.

Prawda, której większość właścicieli firm nie chce usłyszeć: bezpieczeństwo to proces, nie chwilowa usługa

Mamy w branży do czynienia z pewnym paradoksem. Firmy deklarują, że traktują bezpieczeństwo poważnie, ale w praktyce 36% MŚP nie wdrożyło nawet podstawowych zabezpieczeń. Przepaść między tym, co firmy mówią, a tym, co faktycznie robią, jest ogromna.

Przyczyna jest prosta: bezpieczeństwo nie przynosi widocznych efektów, dopóki coś nie pójdzie źle. Nie widać go w wynikach sprzedaży ani w ruchu na stronie. Dlatego jest odkładane na później, traktowane jako koszt, a nie inwestycja.

To błędne myślenie. Jednorazowe wdrożenie zabezpieczeń daje tylko pozorne poczucie bezpieczeństwa. Nowe luki pojawiają się codziennie. Atakujący stale doskonalą metody. Firma, która nie aktualizuje swojego podejścia, jest coraz bardziej narażona, nawet jeśli rok temu wszystko skonfigurowała poprawnie.

Najskuteczniejsze firmy traktują bezpieczeństwo jak ubezpieczenie z aktywną obsługą. Nie wystarczy podpisać polisy. Trzeba regularnie weryfikować warunki, aktualizować zakres i reagować na zmiany. Potrzebujesz strategii i sprawdzonego partnera, nie intuicji. Więcej konkretnych wskazówek znajdziesz w naszym przewodniku o zabezpieczeniach.

Jak zapewnić bezpieczeństwo swojej stronie z pomocą profesjonalistów

Skoro wiesz już, jak istotne jest stałe wsparcie, poznaj możliwości współpracy z ekspertami, którzy zdejmą z Ciebie część tego ciężaru.
https://revolweb.pl

W RevolWeb projektujemy i wdrażamy bezpieczne strony www od 2007 roku. Wiemy, że właściciel małej firmy nie może poświęcać połowy dnia na monitorowanie logów serwera. Dlatego oferujemy kompleksową opiekę techniczną: od audytu bezpieczeństwa istniejącej strony, przez wdrożenie SSL, WAF i systemu kopii zapasowych, aż po abonamentowy monitoring i szybką reakcję na incydenty. Nasze realizacje pokazują, że profesjonalne podejście do bezpieczeństwa nie musi być drogie ani skomplikowane. Sprawdź wybrane realizacje i przekonaj się, jak budujemy strony, które są nie tylko efektowne, ale też odporne na zagrożenia. Dowiedz się też, jak zaistnieć z bezpieczną stroną w sieci od pierwszego dnia.

Najczęściej zadawane pytania

Jakie są najczęstsze metody ataku na strony MŚP?

Phishing, ataki przez luki w CMS i nieaktualne wtyczki to trzy najpowszechniejsze wektory ataków na małe i średnie firmy. Atakujący korzystają z automatycznych skanerów, które wykrywają znane podatności w ciągu minut.

Czy moja firma jest zbyt mała, żeby stać się celem cyberataku?

Nie. 43% cyberataków jest skierowanych właśnie na małe i średnie firmy, które często mają słabsze zabezpieczenia i są łatwiejszym celem niż duże korporacje.

Jakie minimum zabezpieczeń muszę wprowadzić na stronie firmowej?

Według wymogów art. 32 RODO absolutne minimum to SSL, regularne aktualizacje CMS, automatyczne kopie zapasowe, silne hasła z 2FA oraz monitoring aktywności na stronie.

Czym różni się jednorazowe wdrożenie zabezpieczeń od stałej opieki?

Jednorazowe wdrożenie zabezpiecza przed zagrożeniami, które istniały w momencie konfiguracji. Stała opieka to reagowanie na nowe luki i zagrożenia pojawiające się każdego dnia, co daje realną ochronę w dłuższej perspektywie.

Rekomendacja

Zabezpieczenia serwisów www: Przewodnik dla MŚP 2026

Dowiedz się, jakie zabezpieczenia serwisu www są kluczowe dla MŚP w Polsce. Praktyczny przewodnik: CSP, SSL, backup, edukacja i błędy do unikania.


TL;DR:

  • Polskie firmy, zwłaszcza MŚP, są często nieświadome wysokiego ryzyka cyberataków. W 2024 roku CERT Polska obsłużył ponad 600 tysięcy incydentów dziennie, głównie phishingu. Kluczowe są odpowiednie zabezpieczenia techniczne i edukacja pracowników.

Polskie firmy są atakowane w sieci znacznie częściej, niż większość właścicieli MŚP zdaje sobie sprawę. W 2024 roku CERT Polska obsłużył ponad 300 incydentów dziennie, co daje łącznie ponad 100 tysięcy potwierdzonych przypadków naruszenia bezpieczeństwa. Wiele z nich dotyczyło właśnie małych i średnich przedsiębiorstw, które błędnie zakładały, że hakerzy interesują się wyłącznie dużymi korporacjami. W tym artykule dowiesz się, jakie zabezpieczenia są dziś absolutnym minimum dla każdego serwisu www, jak działają w praktyce i jakich błędów unikać, żeby nie stracić danych klientów ani reputacji firmy.

Spis treści

Kluczowe Wnioski

Punkt Szczegóły
Skala zagrożeń Phishing i wycieki danych to codzienność, której nie wolno lekceważyć.
Proaktywne zabezpieczenia CSP, lista ostrzeżeń i szyfrowanie to podstawa realnej ochrony.
Edukacja pracowników Szkolenia znacząco zmniejszają ryzyko skutecznych ataków phishingowych.
Żadne narzędzie nie daje 100% ochrony Bez strategii i świadomości każda bariera może być łatwa do obejścia.
Kompleksowe podejście Łącz techniczne zabezpieczenia, edukację zespołu i wsparcie ekspertów, by minimalizować ryzyko.

Dlaczego zabezpieczenia są kluczowe dla serwisów www małych i średnich firm

Wielu właścicieli MŚP myśli, że ich firma jest zbyt mała, by stać się celem ataku. To jeden z najbardziej kosztownych błędów w myśleniu o bezpieczeństwie. Cyberprzestępcy nie wybierają ofiar według wielkości firmy, lecz według łatwości włamania. Słabo zabezpieczony serwis czym jest strona internetowa małej firmy bywa łatwiejszym celem niż korporacyjny system z rozbudowaną ochroną.

Skala zagrożeń jest konkretna i mierzalna. CERT Polska w 2024 roku obsłużył ponad 600 tysięcy zgłoszeń, z czego zdecydowana większość dotyczyła phishingu, złośliwego oprogramowania i prób wyłudzenia danych. Phishing stanowi od 94 do 98 procent wszystkich incydentów. To znaczy, że niemal każdy atak zaczyna się od fałszywego e-maila lub strony podszywającej się pod zaufaną markę.

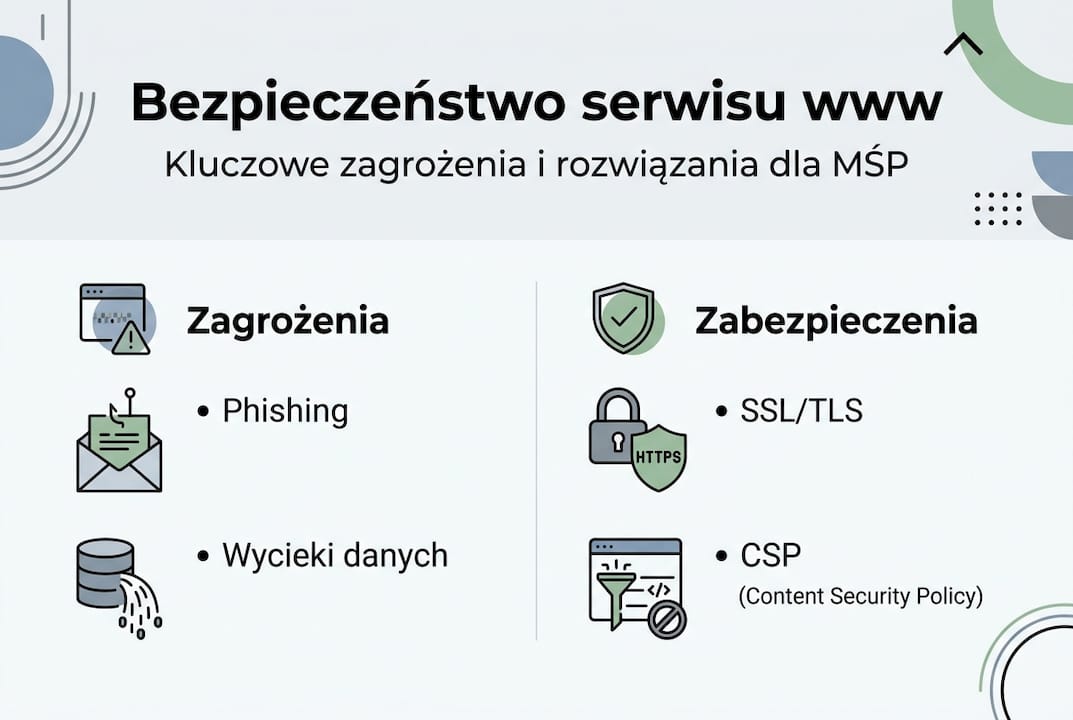
Infografika: najczęstsze zagrożenia dla stron internetowych i skuteczne metody ochrony

Konsekwencje bywają druzgocące. Doskonałym przykładem jest atak na Morele.net, w wyniku którego wyciekły dane ponad 2 milionów klientów. Firma poniosła ogromne straty wizerunkowe i finansowe, a sprawa trafiła do organów ścigania. Dla małej firmy podobny incydent może oznaczać koniec działalności.

Poniższa tabela pokazuje najczęstsze zagrożenia i ich skutki dla serwisów MŚP:

Rodzaj zagrożenia Częstotliwość Możliwe skutki
Phishing 94-98% incydentów Kradzież danych logowania, wyłudzenia
Malware / ransomware Rosnąca Zablokowanie danych, okup
Ataki XSS Powszechne Wstrzyknięcie złośliwych skryptów
Wycieki danych Coraz częstsze Kary RODO, utrata klientów

„Brak zabezpieczeń to nie oszczędność. To odroczona strata, która może być wielokrotnie wyższa niż koszt wdrożenia ochrony."

Najczęściej lekceważone zagrożenia przez właścicieli MŚP to między innymi:

  • Brak certyfikatu SSL lub jego nieaktualna wersja
  • Stare, niezaktualizowane wtyczki i systemy CMS
  • Proste, powtarzające się hasła do panelu administracyjnego
  • Brak kopii zapasowych danych
  • Nieograniczony dostęp pracowników do wszystkich zasobów serwisu

Sam login i hasło to absolutne minimum, które nie wystarczy. Bez dodatkowych warstw ochrony serwis pozostaje otwarty na dziesiątki znanych metod ataku. Warto zapoznać się z rodzajami stron internetowych i dopasować poziom zabezpieczeń do specyfiki swojej witryny.

Najważniejsze rodzaje zabezpieczeń i jak działają w praktyce

Znając już ryzyko, warto przejść do przeglądu sprawdzonych rozwiązań. Każde z nich działa inaczej i chroni przed innymi rodzajami ataków. Dlatego najskuteczniejsze podejście to łączenie kilku metod jednocześnie.

CSP, czyli Content Security Policy, to mechanizm, który mówi przeglądarce, jakie skrypty i zasoby mogą być ładowane na stronie. Dzięki temu blokuje nieautoryzowane skrypty wstrzykiwane przez atakujących. CSP redukuje ryzyko XSS o nawet 95 procent. To jedno z najskuteczniejszych i jednocześnie niedrogich zabezpieczeń dostępnych dla każdego serwisu.

SSL/TLS to szyfrowanie połączenia między przeglądarką użytkownika a serwerem. Bez niego dane przesyłane przez formularze, w tym hasła i dane kart płatniczych, mogą być przechwycone. Dziś certyfikat SSL to standard, a jego brak wpływa negatywnie na pozycję w Google.

Właściciel zabezpiecza swoją stronę internetową, pracując na laptopie w kawiarni.

Porównanie wybranych zabezpieczeń:

Zabezpieczenie Co chroni Trudność wdrożenia Koszt
SSL/TLS Szyfrowanie transmisji Niska Niski / bezpłatny
CSP Ataki XSS, wstrzyknięcia Średnia Brak
Backup automatyczny Utrata danych Niska Niski
2FA Dostęp do panelu Niska Brak / niski
WAF (firewall) Różne ataki sieciowe Wysoka Średni

Lista Ostrzeżeń CERT Polska to kolejne narzędzie warte uwagi. W 2024 roku zablokowała 70 milionów prób dostępu do złośliwych stron internetowych. Jej integracja z infrastrukturą serwisu pozwala automatycznie odcinać ruch z niebezpiecznych adresów.

Porada profesjonalisty: Zanim wdrożysz CSP, przetestuj konfigurację w trybie „report-only". Dzięki temu zobaczysz, które zasoby byłyby zablokowane, bez ryzyka zepsucia działania strony.

Minimumy, które każda firma powinna wdrożyć jak najszybciej:

  1. Aktywny certyfikat SSL/TLS
  2. Regularne aktualizacje CMS, wtyczek i motywów
  3. Silne, unikalne hasła i uwierzytelnianie dwuskładnikowe (2FA)
  4. Automatyczne kopie zapasowe (backup) przechowywane poza serwerem
  5. Wdrożenie nagłówków bezpieczeństwa, w tym CSP
  6. Monitorowanie logów i alertów bezpieczeństwa

Szczegółową checklistę bezpieczeństwa strony znajdziesz w naszych zasobach. To praktyczne narzędzie, które pomaga zweryfikować stan ochrony krok po kroku.

Granice i pułapki zabezpieczeń: Najczęstsze błędy oraz uzupełniające rozwiązania

Omówiliśmy, jak działają zabezpieczenia. Teraz czas spojrzeć na ich ograniczenia i uzupełnienia. Żadne narzędzie nie daje stuprocentowej ochrony. Wiedza o tym, gdzie leżą granice, jest równie ważna jak sama implementacja.

Najpoważniejszą pułapką jest fałszywe poczucie bezpieczeństwa. Firma wdraża SSL, instaluje wtyczkę do bezpieczeństwa i uznaje temat za zamknięty. Tymczasem CSP jest nieskuteczne przy błędnej konfiguracji. Zbyt permisywne reguły mogą sprawić, że mechanizm istnieje tylko na papierze, a ataki XSS nadal są możliwe.

Samo szyfrowanie SSL nie chroni przed ransomware. Jeśli pracownik kliknie w złośliwy link w e-mailu, złośliwe oprogramowanie może zaszyfrować dane na serwerze niezależnie od tego, czy połączenie było szyfrowane. To zupełnie inny wektor ataku.

Porada profesjonalisty: Regularnie testuj swoje zabezpieczenia narzędziami takimi jak Mozilla Observatory lub Qualys SSL Labs. Wynik poniżej B to sygnał, że coś wymaga poprawy.

Najczęstsze błędy właścicieli serwisów MŚP:

  • Instalacja wtyczek bezpieczeństwa bez ich konfiguracji
  • Brak aktualizacji przez kilka miesięcy lub lat
  • Używanie tych samych haseł do panelu i poczty firmowej
  • Brak polityki dostępów, czyli zbyt wielu administratorów
  • Ignorowanie powiadomień o błędach i alertów systemu
  • Brak planu działania na wypadek incydentu

Warto też pamiętać, że nawet estetyka i rola grafiki w serwisie mają znaczenie dla bezpieczeństwa. Pliki graficzne mogą być wektorem ataku, jeśli są wgrywane bez walidacji formatu i rozmiaru.

Statystyki pokazują, że ponad 60 procent naruszeń bezpieczeństwa wynika z błędów ludzkich lub zaniedbań konfiguracyjnych, a nie z braku narzędzi.

Uzupełnieniem zabezpieczeń technicznych są ubezpieczenia cyber. Nie zapobiegają atakom, ale pozwalają pokryć straty finansowe po incydencie i zapewniają dostęp do ekspertów ds. reagowania na zagrożenia. To szczególnie ważne dla firm, które przetwarzają dane klientów i mogą być narażone na kary wynikające z RODO.

Rola edukacji i odpowiedzialnej strategii: Jak budować trwałe bezpieczeństwo w firmie

Znając limity zabezpieczeń technicznych, czas na element ludzki i zarządczy. Technologia to tylko połowa sukcesu. Drugą połową jest świadomość i nawyki całego zespołu.

Eskalacja phishingu w Polsce jasno pokazuje, że same narzędzia nie wystarczą. Atakujący coraz skuteczniej podszywają się pod banki, dostawców usług czy nawet współpracowników. Pracownik, który nie rozpozna fałszywego e-maila, może nieświadomie otworzyć drzwi do całej infrastruktury firmy.

Budowanie świadomości w zespole to proces, nie jednorazowe szkolenie. Oto sprawdzone działania:

  1. Regularne szkolenia z rozpoznawania phishingu, minimum raz na kwartał
  2. Symulowane ataki phishingowe, żeby sprawdzić czujność pracowników
  3. Jasna polityka haseł i obowiązek używania menedżera haseł
  4. Procedura zgłaszania podejrzanych wiadomości do osoby odpowiedzialnej za IT
  5. Audyt dostępów, kto ma dostęp do czego i czy to nadal uzasadnione
  6. Plan reagowania na incydent, który każdy zna i wie, jak zastosować

„Bezpieczeństwo IT to kultura organizacyjna, nie projekt do wdrożenia i zapomnienia." Firmy, które traktują je jako ciągły proces, reagują szybciej i tracą mniej.

Współpraca z lokalnym, zaufanym dostawcą usług IT ma ogromną wartość. Zewnętrzny partner zna specyfikę polskiego rynku, aktualne zagrożenia i przepisy prawne. Może też przeprowadzać regularne audyty bezpieczeństwa, które ujawniają luki zanim zrobi to atakujący.

Wpływ edukacji na bezpieczeństwo IT jest dobrze udokumentowany. Firmy inwestujące w szkolenia pracowników notują znacznie mniej skutecznych ataków. Jeśli chcesz zacząć od czegoś konkretnego, sprawdź dostępne szkolenia z cyberbezpieczeństwa dopasowane do potrzeb MŚP.

Nasze spojrzenie: Prawdziwe bezpieczeństwo zaczyna się od świadomości i konsekwencji

Po latach pracy z polskimi firmami widzimy wyraźny wzorzec. Firmy, które padają ofiarą ataków, rzadko nie miały żadnych zabezpieczeń. Częściej miały je wdrożone połowicznie lub nie aktualizowały ich przez długi czas. Największym zagrożeniem nie jest brak narzędzi, lecz rutyna i przekonanie, że „nas to nie dotyczy".

Prawdziwe bezpieczeństwo to połączenie trzech elementów: wiedzy technicznej, powtarzalnych procesów i codziennej praktyki całego zespołu. Żaden z nich nie działa samodzielnie. Nawet najlepszy firewall nie pomoże, jeśli pracownik poda hasło na fałszywej stronie logowania.

Firmy, które podchodzą do bezpieczeństwa świadomie, nie tylko unikają strat. Szybciej budują zaufanie klientów, łatwiej spełniają wymogi RODO i sprawniej rozwijają swój serwis internetowy. Bezpieczeństwo to nie koszt. To inwestycja, która zwraca się przy każdym unikniętym incydencie.

Zabezpiecz swój serwis z RevolWeb – wsparcie, jakiego oczekujesz

Skoro wiesz już, jak ważne są zabezpieczenia, czas wybrać sprawdzone wsparcie. W RevolWeb od 2007 roku projektujemy i wdrażamy serwisy www, które są nie tylko estetyczne i funkcjonalne, ale też bezpieczne od podstaw. Wiemy, że każda firma ma inne potrzeby i inne zasoby.

https://revolweb.pl

Pomagamy dobrać odpowiedni poziom ochrony, wdrożyć techniczne zabezpieczenia i przygotować zespół do działania. Skorzystaj z naszej pełnej checklisty bezpieczeństwa, która krok po kroku prowadzi przez najważniejsze obszary ochrony serwisu. Jeśli chcesz pójść dalej, sprawdź nasze szkolenia z cyberbezpieczeństwa lub skontaktuj się z nami, żeby omówić potrzeby Twojej firmy. Twój serwis www zasługuje na solidne fundamenty.

Najczęściej zadawane pytania

Co grozi firmie bez zabezpieczeń serwisu www?

Brak zabezpieczeń zwiększa ryzyko ataków, wycieków danych klientów oraz strat finansowych i wizerunkowych. Przykładem jest atak na Morele.net, gdzie wyciekły dane ponad 2 milionów klientów, co przyniosło firmie poważne konsekwencje prawne i biznesowe.

Na czym polega CSP i czy warto go wdrożyć w małej firmie?

CSP redukuje ryzyko XSS o 95 procent, blokując nieautoryzowane skrypty na stronie. To skuteczne i niedrogie zabezpieczenie, które warto wdrożyć nawet w małym serwisie, ponieważ ataki XSS dotykają firm każdej wielkości.

Jakie są najczęstsze błędy w zabezpieczaniu stron www?

Najczęściej spotykane to brak aktualizacji, proste hasła, zła konfiguracja zabezpieczeń i brak edukacji pracowników. Nawet dobry mechanizm jak CSP bywa nieskuteczny przy błędnej konfiguracji, dlatego samo wdrożenie to za mało.

Czy warto inwestować w szkolenia z cyberbezpieczeństwa?

Tak, ponieważ większość ataków, w tym phishing, wykorzystuje nieuwagę lub niewiedzę pracowników. Eskalacja phishingu w Polsce jednoznacznie pokazuje, że szkolenia są dziś koniecznością, a nie opcją.

Czym różni się ubezpieczenie cyber od zabezpieczeń technicznych?

Ubezpieczenie cyber nie zapobiega atakowi, ale pozwala pokryć straty finansowe i zapewnia dostęp do ekspertów po incydencie. Jak wskazuje nowa era ochrony cyfrowej, to uzupełnienie technicznych zabezpieczeń, a nie ich zamiennik.

Rekomendacja

Optymalizacja witryn: skuteczne strategie dla firm

Dowiedz się, czym jest optymalizacja witryn i jak wdrożyć skuteczne strategie, które zwiększą widoczność Twojej firmy w Google i przyciągną więcej klientów.


TL;DR:

  • Wiele polskich firm zaniedbuje regularną optymalizację stron internetowych, tracąc na widoczności i klientach. Optymalizacja obejmuje aspekty techniczne, treściowe, UX oraz SEO i wpływa na biznesowe wyniki. Regularne działania zwiększają pozycję w Google, zaufanie klientów i przychody firmy.

Zbyt wiele polskich firm traktuje swoją stronę internetową jak wizytówkę wydrukowaną raz i odłożoną na półkę. Tymczasem witryna, która nie jest regularnie optymalizowana, traci pozycje w Google, odpycha potencjalnych klientów i generuje mniejsze przychody. Szacuje się, że ponad połowa małych i średnich przedsiębiorstw w Polsce nie prowadzi żadnych systematycznych działań optymalizacyjnych na swoich stronach. W tym artykule wyjaśniamy, czym jest optymalizacja witryn, jakie obszary obejmuje, jak sprawdzić stan własnej strony oraz jakich błędów unikać, żeby Twoja firma mogła w pełni korzystać z potencjału internetu.

Spis treści

Kluczowe Wnioski

Punkt Szczegóły
Optymalizacja to podstawa Bez ciągłej optymalizacji witryna traci widoczność i klientów.
Liczne obszary działań Technika, UX, SEO i treść są równie ważne dla skutecznego serwisu.
Narzędzia dostępne dla każdego Audyt strony internetowej można przeprowadzić samodzielnie, korzystając z popularnych narzędzi online.
Unikaj typowych błędów Zaniedbania, takie jak zły UX czy zbyt wolna strona, obniżają skuteczność nawet najlepszej oferty.
Stały rozwój się opłaca Długofalowa praca nad stroną daje przewagę i realny wzrost w biznesie.

Co to jest optymalizacja witryn i dlaczego ma znaczenie?

Skoro wiemy już, że wiele firm nie korzysta w pełni ze swojego potencjału online, przyjrzyjmy się, czym faktycznie jest optymalizacja witryn.

Optymalizacja strony internetowej to zbiór działań technicznych, treściowych i projektowych, których celem jest poprawa wydajności witryny, jej widoczności w wyszukiwarkach oraz jakości doświadczenia użytkownika. To nie jest jednorazowa poprawka kodu. To ciągły proces, który obejmuje kilka wzajemnie powiązanych obszarów.

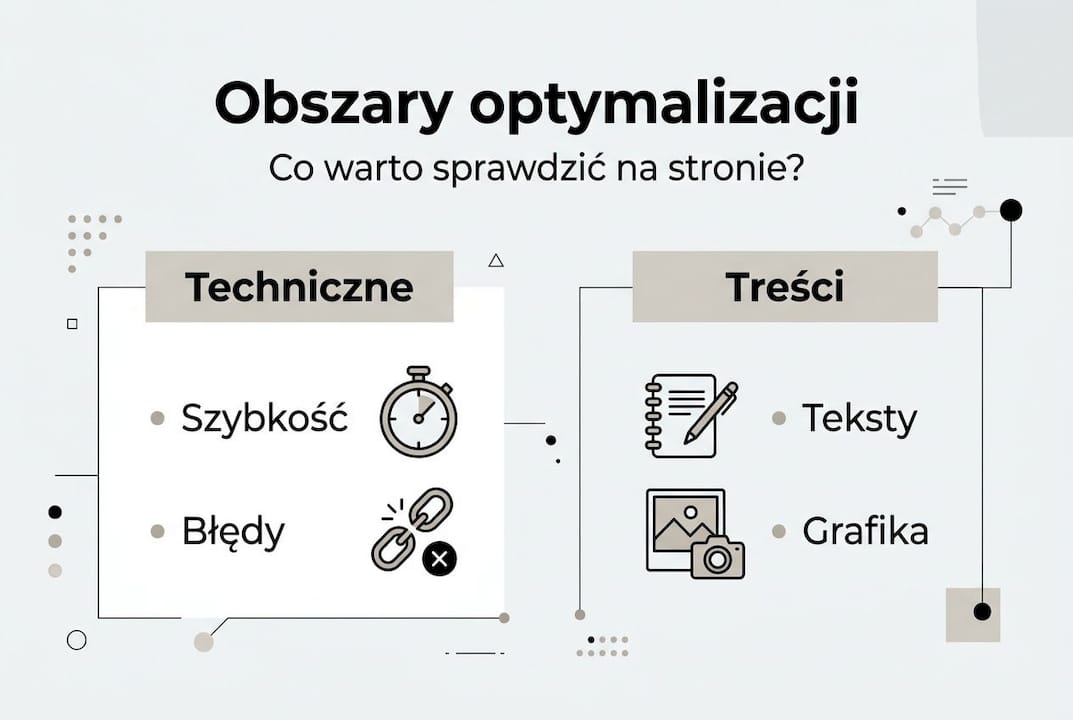
Wyróżniamy cztery główne filary optymalizacji:

  • Optymalizacja techniczna – szybkość ładowania strony, poprawność kodu, certyfikat SSL, brak błędów 404, struktura URL
  • Optymalizacja treści – aktualne, wartościowe teksty dopasowane do potrzeb odbiorców i wytycznych wyszukiwarek
  • Optymalizacja UX (ang. User Experience, czyli doświadczenie użytkownika) – intuicyjna nawigacja, czytelny układ, łatwy dostęp do informacji kontaktowych
  • SEO (ang. Search Engine Optimization, czyli pozycjonowanie) – działania zwiększające widoczność strony w wynikach wyszukiwania Google

Każdy z tych obszarów bezpośrednio przekłada się na konkretne cele biznesowe. Szybka, przejrzysta i dobrze wypozycjonowana strona buduje zaufanie klientów, zwiększa liczbę zapytań ofertowych i poprawia konwersję. Jak pokazują dane, optymalizacja to kompleksowe podejście zwiększające efektywność biznesu o nawet 75% w obszarze zaufania i skuteczności działań online.

Niestety, wiele firm popełnia te same błędy, przez które traci szanse na rozwój:

  • Strona nie wyświetla się poprawnie na telefonach komórkowych
  • Teksty na stronie są nieaktualne lub napisane bez myśli o kliencie
  • Brak podstawowych danych kontaktowych w widocznym miejscu
  • Strona ładuje się dłużej niż 3 sekundy, co powoduje, że użytkownicy ją opuszczają
  • Właściciel firmy nie monitoruje żadnych statystyk odwiedzin

Warto pamiętać, że zalety strony dla firmy wykraczają daleko poza samą obecność w sieci. Dobrze zoptymalizowana witryna pracuje na Twój biznes 24 godziny na dobę, 7 dni w tygodniu. Jak podkreślają eksperci z branży, znaczenie optymalizacji witryn rośnie z roku na rok, a firmy, które to ignorują, systematycznie tracą przewagę konkurencyjną.

Optymalizacja strony to nie koszt, lecz inwestycja, która zwraca się w postaci większej liczby klientów, lepszej reputacji i wyższych przychodów.

Kluczowe obszary optymalizacji witryn

Znając już ogólną definicję i znaczenie optymalizacji, warto rozłożyć temat na czynniki pierwsze.

Każdy obszar optymalizacji wymaga innego podejścia i narzędzi. Poniżej znajdziesz porównanie czterech głównych filarów, skutków ich zaniedbania oraz korzyści z regularnej pracy.

Infografika: kluczowe aspekty optymalizacji stron internetowych

Obszar Skutek zaniedbania Korzyść z optymalizacji
Techniczny Wolne ładowanie, błędy, niska pozycja Szybsza strona, mniej błędów, lepsze SEO
UX Wysoki współczynnik odrzuceń Więcej konwersji, zadowoleni użytkownicy
SEO Niewidoczność w Google Wzrost ruchu organicznego
Treść Brak zaangażowania odwiedzających Lepsza relacja z klientem, autorytet marki

Firmy, które regularnie optymalizują witryny, osiągają lepsze pozycje w Google i budują trwałe zaufanie wśród swoich klientów. Nie jest to przypadek, lecz efekt konsekwentnych działań.

Jak wygląda typowy proces optymalizacji? Oto zalecana kolejność działań:

  1. Audyt witryny – analiza stanu technicznego, treści, SEO i UX
  2. Priorytetyzacja problemów – ustalenie, co wymaga natychmiastowej naprawy, a co można zaplanować na później
  3. Wdrożenie zmian technicznych – naprawa błędów, poprawa szybkości ładowania, wdrożenie certyfikatu SSL
  4. Aktualizacja treści – odświeżenie tekstów, dodanie nowych artykułów, poprawa opisów produktów lub usług
  5. Optymalizacja UX – uproszczenie nawigacji, poprawa czytelności, dostosowanie do urządzeń mobilnych
  6. Działania SEO – dobór słów kluczowych, optymalizacja meta tagów, budowanie linków
  7. Monitorowanie wyników – regularne sprawdzanie statystyk i wyciąganie wniosków

Warto zapoznać się z przykładami funkcjonalności, które sprawdzają się w różnych branżach, żeby lepiej zrozumieć, jakie rozwiązania wdrożyć na swojej stronie. Jeśli Twoja witryna nie była aktualizowana od kilku lat, rozważ też modernizację strony jako punkt wyjścia do dalszych działań optymalizacyjnych.

Podstawowe wytyczne dotyczące SEO znajdziesz w oficjalnym przewodniku SEO od Google, który jest bezpłatny i regularnie aktualizowany.

Porada profesjonalisty: Nie próbuj optymalizować wszystkiego naraz. Zacznij od naprawy błędów technicznych i poprawy szybkości ładowania, bo te zmiany przynoszą najszybsze i najbardziej mierzalne efekty.

Jak sprawdzić, czy Twoja witryna wymaga optymalizacji?

Skoro już znamy kluczowe obszary optymalizacji, czas dowiedzieć się, jak praktycznie sprawdzić stan własnej witryny.

Osoba przeglądająca w domu narzędzia do audytu stron internetowych

Pierwszym krokiem jest rozpoznanie sygnałów ostrzegawczych. Wiele z nich możesz zauważyć bez żadnych narzędzi, po prostu obserwując zachowanie użytkowników i wyniki sprzedaży.

Najważniejsze sygnały, że Twoja strona wymaga optymalizacji:

  • Spadek ruchu organicznego – mniej odwiedzin z wyszukiwarki Google bez wyraźnej przyczyny
  • Wolne ładowanie – strona otwiera się dłużej niż 2-3 sekundy na telefonie lub komputerze
  • Wysoki współczynnik odrzuceń – użytkownicy wchodzą na stronę i natychmiast ją opuszczają
  • Mało zapytań i konwersji – odwiedziny są, ale nikt nie wypełnia formularza ani nie dzwoni
  • Skargi klientów – klienci mówią, że nie mogą znaleźć informacji na Twojej stronie
  • Nieaktualne treści – na stronie widnieją oferty, ceny lub dane sprzed kilku lat

Do profesjonalnej diagnozy warto skorzystać z dostępnych narzędzi. Nawet nieduże polskie firmy mogą korzystać z ogólnodostępnych narzędzi i checklist podczas audytu strony, bez ponoszenia dużych kosztów.

Narzędzie Funkcja Koszt Przydatność
Google PageSpeed Insights Analiza szybkości i wydajności Bezpłatne Wysoka
SEMrush Website Audit Pełny audyt SEO i techniczny Częściowo bezpłatne Bardzo wysoka
Google Search Console Monitorowanie widoczności w Google Bezpłatne Wysoka
Google Analytics Analiza ruchu i zachowań użytkowników Bezpłatne Wysoka

Po zebraniu danych z narzędzi warto sięgnąć po checklistę optymalizacji, która pomoże usystematyzować działania i upewnić się, że żaden ważny element nie zostanie pominięty. Samodzielna weryfikacja jest jak najbardziej możliwa, jednak interpretacja wyników i wdrożenie złożonych zmian często wymaga wsparcia specjalisty.

Najczęstsze błędy firm w optymalizacji i jak ich unikać

Metody analizy pozwalają wyłapać błędy – teraz skupmy się na najczęściej popełnianych przez firmy pomyłkach.

Nawet firmy, które świadomie podchodzą do tematu optymalizacji, wpadają w te same pułapki. Znajomość tych błędów pozwala działać sprawniej i oszczędzać czas oraz pieniądze.

Najczęstsze błędy w optymalizacji witryn firmowych:

  1. Brak wersji mobilnej lub zła responsywność – ponad 60% użytkowników przegląda strony na telefonach. Jeśli Twoja witryna nie działa płynnie na smartfonie, tracisz większość potencjalnych klientów.
  2. Przestarzałe grafiki i teksty – nieaktualna oferta, stare zdjęcia lub błędy ortograficzne niszczą wiarygodność firmy w oczach klientów.
  3. Zbyt wolne ładowanie strony – każda dodatkowa sekunda ładowania zwiększa współczynnik odrzuceń o kilkanaście procent. Nieskompresowane zdjęcia to jeden z głównych winowajców.
  4. Ignorowanie dostępności (accessibility) – strony niedostosowane do potrzeb osób z niepełnosprawnościami wykluczają część użytkowników i mogą naruszać przepisy prawa.
  5. Brak monitorowania analityki – bez danych nie wiesz, co działa, a co nie. Decyzje podejmowane bez liczb to zgadywanie, nie strategia.
  6. Skupienie wyłącznie na wyglądzie – ładna strona bez dobrego SEO i szybkości ładowania nie przyniesie ruchu ani klientów.

Jak podkreślają doświadczeni specjaliści, typowe zaniedbania stron to przede wszystkim nieresponsywność, przestarzała treść i błędy techniczne. Te trzy elementy mogą samodzielnie zniszczyć efekty nawet dobrze zaplanowanej kampanii marketingowej.

Częstym błędem jest też przekonanie, że optymalizacja to zadanie jednorazowe. Algorytmy Google zmieniają się regularnie, konkurencja nie stoi w miejscu, a potrzeby klientów ewoluują. Dlatego warto zaplanować modernizację witryn jako stały element strategii biznesowej, a nie reakcję na kryzys.

Dodatkowe wskazówki na temat typowych pułapek znajdziesz w analizie najczęstszych błędów optymalizacji przygotowanej przez ekspertów Moz.

Porada profesjonalisty: Kiedy samodzielnie możesz poprawić treści i sprawdzić szybkość strony, to wdrożenie zaawansowanych zmian technicznych, pełny audyt SEO czy poprawa struktury kodu warto zlecić specjalistom. Oszczędzisz czas i unikniesz kosztownych pomyłek.

Rzeczywista przewaga firm, które inwestują w optymalizację witryn

Już wiemy, jak unikać błędów – pora na szczerą ocenę strategii polskich firm i wskazanie, co naprawdę działa.

W naszym doświadczeniu, zdobytym przez lata pracy z klientami z różnych branż, widzimy wyraźny podział. Firmy, które traktują stronę internetową jak żywy element swojego biznesu, konsekwentnie wyprzedzają konkurencję. Te, które aktualizują witrynę raz na kilka lat, tracą pozycje i klientów, często nie rozumiejąc dlaczego.

Prawdziwa przewaga nie polega na jednym triku ani na jednorazowym audycie. Polega na regularności. Miesięczne sprawdzanie statystyk, kwartalne aktualizacje treści, bieżące poprawki techniczne – to właśnie buduje trwałą widoczność i zaufanie. Jak pokazują dane, wzrost zaufania i efektywności o 75% jest osiągalny, ale tylko przez firmy, które podchodzą do optymalizacji systemowo.

Niektórzy właściciele firm mówią nam, że nie mają czasu na optymalizację. Tymczasem brak czasu na optymalizację to tak naprawdę brak czasu na pozyskiwanie nowych klientów. Warto zmienić tę perspektywę.

Jak RevolWeb może wesprzeć optymalizację Twojej witryny

Znasz już rolę i przewagi wynikające z optymalizacji witryny – czas na praktyczne wsparcie.

W RevolWeb od 2007 roku projektujemy, wdrażamy i optymalizujemy strony www dla firm z różnych branż. Wiemy, że każda witryna ma inny punkt startowy i inne potrzeby. Dlatego nie stosujemy szablonowych rozwiązań.

https://revolweb.pl

Niezależnie od tego, czy potrzebujesz pełnego audytu, odświeżenia treści, poprawy szybkości ładowania, czy kompleksowej modernizacji, jesteśmy gotowi działać. Skorzystaj z naszej kompleksowej checklista optymalizacji, żeby sprawdzić, od czego zacząć. Oferujemy też profesjonalne projekty graficzne, które poprawiają wygląd i skuteczność Twojej witryny. Regularny audyt i rozwój strony to inwestycja, która zwraca się w postaci większej liczby klientów i lepszych wyników biznesowych.

Najczęstsze pytania dotyczące optymalizacji witryn

Jak często powinienem optymalizować swoją stronę firmową?

Optymalizacja powinna być procesem ciągłym. Minimum raz na kwartał warto przeprowadzić audyt i wdrażać zmiany, bo regularne działania podnoszą skuteczność witryn w internecie.

Którą część optymalizacji powinienem zacząć jako właściciel małej firmy?

Warto rozpocząć od sprawdzenia szybkości ładowania strony oraz aktualności treści, a następnie zająć się SEO i nawigacją. Szybka poprawa wydajności i widoczności jest osiągalna nawet bez dużego budżetu.

Czy mogę samodzielnie zoptymalizować swoją witrynę, czy lepiej zlecić to specjalistom?

Podstawowe zmiany, takie jak aktualizacja treści czy sprawdzenie szybkości, można wykonać samodzielnie. Jednak pełną optymalizację oraz audyt lepiej powierzyć ekspertom, bo samodzielna optymalizacja jest możliwa tylko w ograniczonym zakresie.

Jakie narzędzia do audytu strony mogę wykorzystać za darmo?

Możesz skorzystać z Google PageSpeed Insights, Google Search Console, Google Analytics oraz częściowo bezpłatnego SEMrush Website Audit. Wszystkie te narzędzia dostarczają cennych danych bez konieczności ponoszenia kosztów.

Czy optymalizacja witryny wpływa na pozycję w Google?

Tak, regularna optymalizacja poprawia pozycję strony w wynikach wyszukiwania. Lepsze dopasowanie witryny do wytycznych Google oznacza wyższą widoczność i więcej odwiedzin z wyszukiwarki organicznej.

Rekomendacja