TL;DR:
- Polskie firmy, zwłaszcza MŚP, są często nieświadome wysokiego ryzyka cyberataków. W 2024 roku CERT Polska obsłużył ponad 600 tysięcy incydentów dziennie, głównie phishingu. Kluczowe są odpowiednie zabezpieczenia techniczne i edukacja pracowników.
Polskie firmy są atakowane w sieci znacznie częściej, niż większość właścicieli MŚP zdaje sobie sprawę. W 2024 roku CERT Polska obsłużył ponad 300 incydentów dziennie, co daje łącznie ponad 100 tysięcy potwierdzonych przypadków naruszenia bezpieczeństwa. Wiele z nich dotyczyło właśnie małych i średnich przedsiębiorstw, które błędnie zakładały, że hakerzy interesują się wyłącznie dużymi korporacjami. W tym artykule dowiesz się, jakie zabezpieczenia są dziś absolutnym minimum dla każdego serwisu www, jak działają w praktyce i jakich błędów unikać, żeby nie stracić danych klientów ani reputacji firmy.
Spis treści
- Dlaczego zabezpieczenia są kluczowe dla serwisów www małych i średnich firm
- Najważniejsze rodzaje zabezpieczeń i jak działają w praktyce
- Granice i pułapki zabezpieczeń: Najczęstsze błędy oraz uzupełniające rozwiązania
- Rola edukacji i odpowiedzialnej strategii: Jak budować trwałe bezpieczeństwo w firmie
- Nasze spojrzenie: Prawdziwe bezpieczeństwo zaczyna się od świadomości i konsekwencji
- Zabezpiecz swój serwis z RevolWeb – wsparcie, jakiego oczekujesz
- Najczęściej zadawane pytania
Kluczowe Wnioski
| Punkt | Szczegóły |
|---|---|
| Skala zagrożeń | Phishing i wycieki danych to codzienność, której nie wolno lekceważyć. |
| Proaktywne zabezpieczenia | CSP, lista ostrzeżeń i szyfrowanie to podstawa realnej ochrony. |
| Edukacja pracowników | Szkolenia znacząco zmniejszają ryzyko skutecznych ataków phishingowych. |
| Żadne narzędzie nie daje 100% ochrony | Bez strategii i świadomości każda bariera może być łatwa do obejścia. |
| Kompleksowe podejście | Łącz techniczne zabezpieczenia, edukację zespołu i wsparcie ekspertów, by minimalizować ryzyko. |
Dlaczego zabezpieczenia są kluczowe dla serwisów www małych i średnich firm
Wielu właścicieli MŚP myśli, że ich firma jest zbyt mała, by stać się celem ataku. To jeden z najbardziej kosztownych błędów w myśleniu o bezpieczeństwie. Cyberprzestępcy nie wybierają ofiar według wielkości firmy, lecz według łatwości włamania. Słabo zabezpieczony serwis czym jest strona internetowa małej firmy bywa łatwiejszym celem niż korporacyjny system z rozbudowaną ochroną.
Skala zagrożeń jest konkretna i mierzalna. CERT Polska w 2024 roku obsłużył ponad 600 tysięcy zgłoszeń, z czego zdecydowana większość dotyczyła phishingu, złośliwego oprogramowania i prób wyłudzenia danych. Phishing stanowi od 94 do 98 procent wszystkich incydentów. To znaczy, że niemal każdy atak zaczyna się od fałszywego e-maila lub strony podszywającej się pod zaufaną markę.
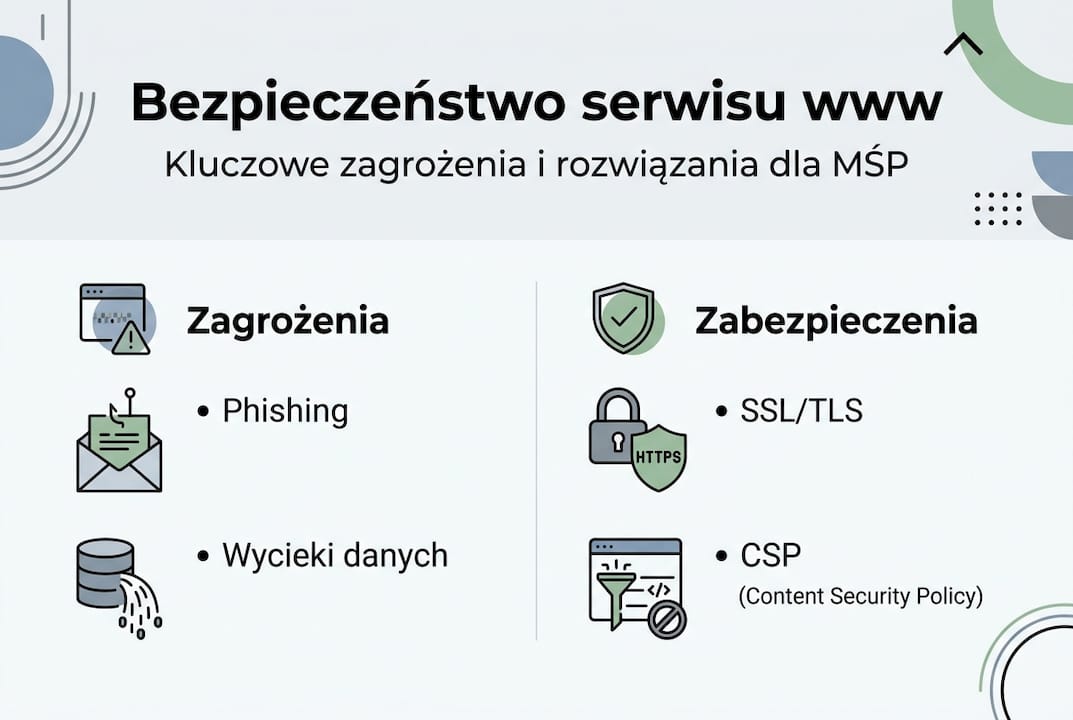
Konsekwencje bywają druzgocące. Doskonałym przykładem jest atak na Morele.net, w wyniku którego wyciekły dane ponad 2 milionów klientów. Firma poniosła ogromne straty wizerunkowe i finansowe, a sprawa trafiła do organów ścigania. Dla małej firmy podobny incydent może oznaczać koniec działalności.
Poniższa tabela pokazuje najczęstsze zagrożenia i ich skutki dla serwisów MŚP:
| Rodzaj zagrożenia | Częstotliwość | Możliwe skutki |
|---|---|---|
| Phishing | 94-98% incydentów | Kradzież danych logowania, wyłudzenia |
| Malware / ransomware | Rosnąca | Zablokowanie danych, okup |
| Ataki XSS | Powszechne | Wstrzyknięcie złośliwych skryptów |
| Wycieki danych | Coraz częstsze | Kary RODO, utrata klientów |
„Brak zabezpieczeń to nie oszczędność. To odroczona strata, która może być wielokrotnie wyższa niż koszt wdrożenia ochrony."
Najczęściej lekceważone zagrożenia przez właścicieli MŚP to między innymi:
- Brak certyfikatu SSL lub jego nieaktualna wersja
- Stare, niezaktualizowane wtyczki i systemy CMS
- Proste, powtarzające się hasła do panelu administracyjnego
- Brak kopii zapasowych danych
- Nieograniczony dostęp pracowników do wszystkich zasobów serwisu
Sam login i hasło to absolutne minimum, które nie wystarczy. Bez dodatkowych warstw ochrony serwis pozostaje otwarty na dziesiątki znanych metod ataku. Warto zapoznać się z rodzajami stron internetowych i dopasować poziom zabezpieczeń do specyfiki swojej witryny.
Najważniejsze rodzaje zabezpieczeń i jak działają w praktyce
Znając już ryzyko, warto przejść do przeglądu sprawdzonych rozwiązań. Każde z nich działa inaczej i chroni przed innymi rodzajami ataków. Dlatego najskuteczniejsze podejście to łączenie kilku metod jednocześnie.
CSP, czyli Content Security Policy, to mechanizm, który mówi przeglądarce, jakie skrypty i zasoby mogą być ładowane na stronie. Dzięki temu blokuje nieautoryzowane skrypty wstrzykiwane przez atakujących. CSP redukuje ryzyko XSS o nawet 95 procent. To jedno z najskuteczniejszych i jednocześnie niedrogich zabezpieczeń dostępnych dla każdego serwisu.
SSL/TLS to szyfrowanie połączenia między przeglądarką użytkownika a serwerem. Bez niego dane przesyłane przez formularze, w tym hasła i dane kart płatniczych, mogą być przechwycone. Dziś certyfikat SSL to standard, a jego brak wpływa negatywnie na pozycję w Google.
Porównanie wybranych zabezpieczeń:
| Zabezpieczenie | Co chroni | Trudność wdrożenia | Koszt |
|---|---|---|---|
| SSL/TLS | Szyfrowanie transmisji | Niska | Niski / bezpłatny |
| CSP | Ataki XSS, wstrzyknięcia | Średnia | Brak |
| Backup automatyczny | Utrata danych | Niska | Niski |
| 2FA | Dostęp do panelu | Niska | Brak / niski |
| WAF (firewall) | Różne ataki sieciowe | Wysoka | Średni |
Lista Ostrzeżeń CERT Polska to kolejne narzędzie warte uwagi. W 2024 roku zablokowała 70 milionów prób dostępu do złośliwych stron internetowych. Jej integracja z infrastrukturą serwisu pozwala automatycznie odcinać ruch z niebezpiecznych adresów.
Porada profesjonalisty: Zanim wdrożysz CSP, przetestuj konfigurację w trybie „report-only". Dzięki temu zobaczysz, które zasoby byłyby zablokowane, bez ryzyka zepsucia działania strony.
Minimumy, które każda firma powinna wdrożyć jak najszybciej:
- Aktywny certyfikat SSL/TLS
- Regularne aktualizacje CMS, wtyczek i motywów
- Silne, unikalne hasła i uwierzytelnianie dwuskładnikowe (2FA)
- Automatyczne kopie zapasowe (backup) przechowywane poza serwerem
- Wdrożenie nagłówków bezpieczeństwa, w tym CSP
- Monitorowanie logów i alertów bezpieczeństwa
Szczegółową checklistę bezpieczeństwa strony znajdziesz w naszych zasobach. To praktyczne narzędzie, które pomaga zweryfikować stan ochrony krok po kroku.
Granice i pułapki zabezpieczeń: Najczęstsze błędy oraz uzupełniające rozwiązania
Omówiliśmy, jak działają zabezpieczenia. Teraz czas spojrzeć na ich ograniczenia i uzupełnienia. Żadne narzędzie nie daje stuprocentowej ochrony. Wiedza o tym, gdzie leżą granice, jest równie ważna jak sama implementacja.
Najpoważniejszą pułapką jest fałszywe poczucie bezpieczeństwa. Firma wdraża SSL, instaluje wtyczkę do bezpieczeństwa i uznaje temat za zamknięty. Tymczasem CSP jest nieskuteczne przy błędnej konfiguracji. Zbyt permisywne reguły mogą sprawić, że mechanizm istnieje tylko na papierze, a ataki XSS nadal są możliwe.
Samo szyfrowanie SSL nie chroni przed ransomware. Jeśli pracownik kliknie w złośliwy link w e-mailu, złośliwe oprogramowanie może zaszyfrować dane na serwerze niezależnie od tego, czy połączenie było szyfrowane. To zupełnie inny wektor ataku.
Porada profesjonalisty: Regularnie testuj swoje zabezpieczenia narzędziami takimi jak Mozilla Observatory lub Qualys SSL Labs. Wynik poniżej B to sygnał, że coś wymaga poprawy.
Najczęstsze błędy właścicieli serwisów MŚP:
- Instalacja wtyczek bezpieczeństwa bez ich konfiguracji
- Brak aktualizacji przez kilka miesięcy lub lat
- Używanie tych samych haseł do panelu i poczty firmowej
- Brak polityki dostępów, czyli zbyt wielu administratorów
- Ignorowanie powiadomień o błędach i alertów systemu
- Brak planu działania na wypadek incydentu
Warto też pamiętać, że nawet estetyka i rola grafiki w serwisie mają znaczenie dla bezpieczeństwa. Pliki graficzne mogą być wektorem ataku, jeśli są wgrywane bez walidacji formatu i rozmiaru.
Statystyki pokazują, że ponad 60 procent naruszeń bezpieczeństwa wynika z błędów ludzkich lub zaniedbań konfiguracyjnych, a nie z braku narzędzi.
Uzupełnieniem zabezpieczeń technicznych są ubezpieczenia cyber. Nie zapobiegają atakom, ale pozwalają pokryć straty finansowe po incydencie i zapewniają dostęp do ekspertów ds. reagowania na zagrożenia. To szczególnie ważne dla firm, które przetwarzają dane klientów i mogą być narażone na kary wynikające z RODO.
Rola edukacji i odpowiedzialnej strategii: Jak budować trwałe bezpieczeństwo w firmie
Znając limity zabezpieczeń technicznych, czas na element ludzki i zarządczy. Technologia to tylko połowa sukcesu. Drugą połową jest świadomość i nawyki całego zespołu.
Eskalacja phishingu w Polsce jasno pokazuje, że same narzędzia nie wystarczą. Atakujący coraz skuteczniej podszywają się pod banki, dostawców usług czy nawet współpracowników. Pracownik, który nie rozpozna fałszywego e-maila, może nieświadomie otworzyć drzwi do całej infrastruktury firmy.
Budowanie świadomości w zespole to proces, nie jednorazowe szkolenie. Oto sprawdzone działania:
- Regularne szkolenia z rozpoznawania phishingu, minimum raz na kwartał
- Symulowane ataki phishingowe, żeby sprawdzić czujność pracowników
- Jasna polityka haseł i obowiązek używania menedżera haseł
- Procedura zgłaszania podejrzanych wiadomości do osoby odpowiedzialnej za IT
- Audyt dostępów, kto ma dostęp do czego i czy to nadal uzasadnione
- Plan reagowania na incydent, który każdy zna i wie, jak zastosować
„Bezpieczeństwo IT to kultura organizacyjna, nie projekt do wdrożenia i zapomnienia." Firmy, które traktują je jako ciągły proces, reagują szybciej i tracą mniej.
Współpraca z lokalnym, zaufanym dostawcą usług IT ma ogromną wartość. Zewnętrzny partner zna specyfikę polskiego rynku, aktualne zagrożenia i przepisy prawne. Może też przeprowadzać regularne audyty bezpieczeństwa, które ujawniają luki zanim zrobi to atakujący.
Wpływ edukacji na bezpieczeństwo IT jest dobrze udokumentowany. Firmy inwestujące w szkolenia pracowników notują znacznie mniej skutecznych ataków. Jeśli chcesz zacząć od czegoś konkretnego, sprawdź dostępne szkolenia z cyberbezpieczeństwa dopasowane do potrzeb MŚP.
Nasze spojrzenie: Prawdziwe bezpieczeństwo zaczyna się od świadomości i konsekwencji
Po latach pracy z polskimi firmami widzimy wyraźny wzorzec. Firmy, które padają ofiarą ataków, rzadko nie miały żadnych zabezpieczeń. Częściej miały je wdrożone połowicznie lub nie aktualizowały ich przez długi czas. Największym zagrożeniem nie jest brak narzędzi, lecz rutyna i przekonanie, że „nas to nie dotyczy".
Prawdziwe bezpieczeństwo to połączenie trzech elementów: wiedzy technicznej, powtarzalnych procesów i codziennej praktyki całego zespołu. Żaden z nich nie działa samodzielnie. Nawet najlepszy firewall nie pomoże, jeśli pracownik poda hasło na fałszywej stronie logowania.
Firmy, które podchodzą do bezpieczeństwa świadomie, nie tylko unikają strat. Szybciej budują zaufanie klientów, łatwiej spełniają wymogi RODO i sprawniej rozwijają swój serwis internetowy. Bezpieczeństwo to nie koszt. To inwestycja, która zwraca się przy każdym unikniętym incydencie.
Zabezpiecz swój serwis z RevolWeb – wsparcie, jakiego oczekujesz
Skoro wiesz już, jak ważne są zabezpieczenia, czas wybrać sprawdzone wsparcie. W RevolWeb od 2007 roku projektujemy i wdrażamy serwisy www, które są nie tylko estetyczne i funkcjonalne, ale też bezpieczne od podstaw. Wiemy, że każda firma ma inne potrzeby i inne zasoby.
Pomagamy dobrać odpowiedni poziom ochrony, wdrożyć techniczne zabezpieczenia i przygotować zespół do działania. Skorzystaj z naszej pełnej checklisty bezpieczeństwa, która krok po kroku prowadzi przez najważniejsze obszary ochrony serwisu. Jeśli chcesz pójść dalej, sprawdź nasze szkolenia z cyberbezpieczeństwa lub skontaktuj się z nami, żeby omówić potrzeby Twojej firmy. Twój serwis www zasługuje na solidne fundamenty.
Najczęściej zadawane pytania
Co grozi firmie bez zabezpieczeń serwisu www?
Brak zabezpieczeń zwiększa ryzyko ataków, wycieków danych klientów oraz strat finansowych i wizerunkowych. Przykładem jest atak na Morele.net, gdzie wyciekły dane ponad 2 milionów klientów, co przyniosło firmie poważne konsekwencje prawne i biznesowe.
Na czym polega CSP i czy warto go wdrożyć w małej firmie?
CSP redukuje ryzyko XSS o 95 procent, blokując nieautoryzowane skrypty na stronie. To skuteczne i niedrogie zabezpieczenie, które warto wdrożyć nawet w małym serwisie, ponieważ ataki XSS dotykają firm każdej wielkości.
Jakie są najczęstsze błędy w zabezpieczaniu stron www?
Najczęściej spotykane to brak aktualizacji, proste hasła, zła konfiguracja zabezpieczeń i brak edukacji pracowników. Nawet dobry mechanizm jak CSP bywa nieskuteczny przy błędnej konfiguracji, dlatego samo wdrożenie to za mało.
Czy warto inwestować w szkolenia z cyberbezpieczeństwa?
Tak, ponieważ większość ataków, w tym phishing, wykorzystuje nieuwagę lub niewiedzę pracowników. Eskalacja phishingu w Polsce jednoznacznie pokazuje, że szkolenia są dziś koniecznością, a nie opcją.
Czym różni się ubezpieczenie cyber od zabezpieczeń technicznych?
Ubezpieczenie cyber nie zapobiega atakowi, ale pozwala pokryć straty finansowe i zapewnia dostęp do ekspertów po incydencie. Jak wskazuje nowa era ochrony cyfrowej, to uzupełnienie technicznych zabezpieczeń, a nie ich zamiennik.
Rekomendacja
- Strona firmowa 2026: 75% wzrost zaufania i efektywności – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Workflow wdrożenia strony www 2026: 45% mniej porażek – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Checklista projektowania portalu: krok po kroku dla MŚP – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Jak zaprojektować stronę w 2026: przewodnik dla MŚP – Publikacje eksperckie dotyczące stron www i rozwiązań webowych