TL;DR:
- Aż 43% cyberataków dotyczy małych i średnich firm, powodując poważne straty finansowe i utratę działalności.
- Podatności na ataki wynikają z nieaktualnych wtyczek, słabych haseł i braku regularnych zabezpieczeń.
- Stałe monitorowanie, aktualizacje i profesjonalna opieka techniczna to klucz do skutecznej ochrony firmowej strony internetowej.
Aż 43% cyberataków jest skierowanych właśnie na małe i średnie firmy. Nie na korporacje z działami IT, nie na banki, ale na firmy takie jak Twoja. Koszt pojedynczego naruszenia bezpieczeństwa to średnio 50 do 80 tysięcy złotych, a 60% firm, które padły ofiarą poważnego ataku, zamyka działalność w ciągu sześciu miesięcy. To nie są straszaki dla sprzedawców oprogramowania. To realne dane, które powinny zmienić sposób, w jaki myślisz o swojej stronie internetowej. W tym artykule wyjaśniamy, skąd biorą się zagrożenia, jak działają atakujący i co musisz wdrożyć, żeby Twoja firma nie stała się kolejną statystyką.
Spis treści
- Skala zagrożeń: dlaczego bezpieczeństwo strony www to nie teoria
- Najgroźniejsze luki i techniki ataków na strony www
- Fundamenty bezpieczeństwa: co MUSISZ wdrożyć na stronie firmowej
- Bezpieczeństwo w praktyce: jak wdrożyć ochronę w Twojej firmie
- Prawda, której większość właścicieli firm nie chce usłyszeć: bezpieczeństwo to proces, nie chwilowa usługa
- Jak zapewnić bezpieczeństwo swojej stronie z pomocą profesjonalistów
- Najczęściej zadawane pytania
Kluczowe Wnioski
| Punkt | Szczegóły |
|---|---|
| Zagrożenia dotykają wszystkich | Nawet małe firmy są celem ataków, a konsekwencje mogą być katastrofalne. |
| Typowe luki to prosty cel | Najwięcej ataków dotyczy znanych, niezałatanych dziur w systemie. |
| Minimum zabezpieczeń to podstawa | Certyfikat SSL, backupy i aktualizacje chronią firmę przed większością ataków. |
| Bezpieczeństwo = proces | Ochrona strony wymaga systematyczności, monitoringu i zaangażowania ekspertów. |
Skala zagrożeń: dlaczego bezpieczeństwo strony www to nie teoria
Wiesz już, że problem jest realny. Czas zrozumieć, skąd bierze się to ryzyko i dlaczego dotyczy właśnie Ciebie.
Polska jest jednym z krajów, gdzie liczba incydentów cybernetycznych rośnie w zastraszającym tempie. W 2025 roku zarejestrowano 260,8 tys. incydentów, a 32% polskich firm doświadczyło przynajmniej jednego incydentu związanego z bezpieczeństwem ICT. To nie jest marginalny problem. To zjawisko dotykające co trzecią firmę w kraju.
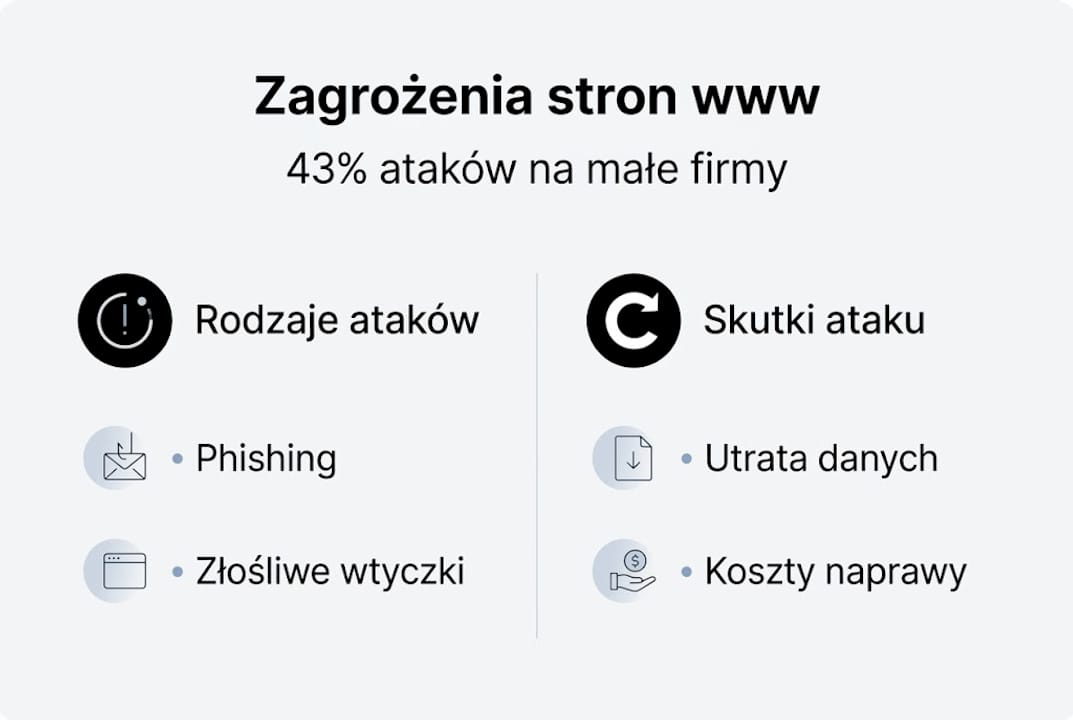
Dane z raportu KPMG są jeszcze bardziej niepokojące. Według Barometru cyberbezpieczeństwa 2026 aż 96% firm doświadczyło przynajmniej jednego incydentu bezpieczeństwa, a liczba ataków wzrosła o 49% w ciągu roku. To nie jest trend, który można zignorować.
Najczęstsze formy ataków na strony MŚP to:
- Phishing – fałszywe e-maile lub strony, które wyłudzają dane logowania pracowników
- Ataki przez luki w CMS – wykorzystanie nieaktualnych wtyczek lub przestarzałego oprogramowania
- Złośliwe domeny – przekierowania ruchu na fałszywe witryny
- Ataki brute force – automatyczne próby odgadnięcia haseł do panelu administracyjnego
- SQL Injection – wstrzykiwanie złośliwego kodu przez formularze kontaktowe lub wyszukiwarki
| Rodzaj zagrożenia | Udział w incydentach | Główny cel |
|---|---|---|
| Phishing | ~35% | Dane logowania |
| Luki w CMS/wtyczkach | ~28% | Przejęcie strony |
| Ataki brute force | ~18% | Panel administracyjny |
| Złośliwe oprogramowanie | ~12% | Kradzież danych klientów |
| Inne | ~7% | Różne |
„Małe firmy często zakładają, że są zbyt małe, żeby ktoś je atakował. Tymczasem właśnie dlatego są atrakcyjnym celem: mają słabsze zabezpieczenia, mniej zasobów i rzadziej reagują szybko na incydenty."
Skutki udanego ataku są dotkliwe. Straty finansowe to jedno, ale równie poważna jest utrata zaufania klientów, kary wynikające z naruszenia RODO oraz wielotygodniowe przerwy w działaniu serwisu. Więcej o tym, jak chronić swoją firmę przed tymi zagrożeniami, znajdziesz w naszym przewodniku zabezpieczeń MŚP.
Najgroźniejsze luki i techniki ataków na strony www
Wiemy już, że zagrożenia rosną. Sprawdźmy, w jaki sposób atakujący wykorzystują luki i błędy.
Typowy atak na stronę firmową nie wygląda jak film o hakerach. Najczęściej jest to zautomatyzowany skrypt, który skanuje tysiące stron w poszukiwaniu znanych podatności. Jeśli Twoja strona ma nieaktualną wtyczkę lub słabe hasło, skrypt to wykryje i wykorzysta. Cały proces może trwać kilka minut.
Organizacja OWASP (Open Web Application Security Project) publikuje listę dziesięciu największych zagrożeń dla aplikacji webowych. Według OWASP Top 10 do najgroźniejszych należą:
- Broken Access Control – brak kontroli dostępu pozwala nieupoważnionym użytkownikom na działania administratora
- Injection (SQLi) – wstrzykiwanie kodu SQL przez niezabezpieczone formularze
- Cryptographic Failures – brak szyfrowania danych wrażliwych, np. haseł lub danych kart płatniczych
- Vulnerable and Outdated Components – używanie bibliotek i wtyczek z known exploits
| Podatność | Trudność exploitacji | Potencjalne szkody |
|---|---|---|
| Broken Access Control | Niska | Bardzo wysokie |
| SQL Injection | Średnia | Bardzo wysokie |
| Stare wtyczki CMS | Bardzo niska | Wysokie |
| Brak HTTPS | Bardzo niska | Średnie |
| Słabe hasła | Bardzo niska | Wysokie |
Jak wygląda to w praktyce? Wyobraź sobie, że Twoja strona działa na WordPressie z wtyczką, która nie była aktualizowana od roku. Atakujący wie o luce w tej konkretnej wersji, bo jest ona publicznie znana od miesięcy. Skrypt automatycznie wstrzykuje złośliwy kod, przejmuje panel administracyjny i zaczyna rozsyłać spam lub kradnie dane klientów ze sklepu.
Porada profesjonalisty: Regularnie sprawdzaj listę zainstalowanych wtyczek i usuwaj te, których nie używasz. Każda nieaktywna wtyczka to potencjalny punkt wejścia dla atakującego, nawet jeśli jest wyłączona.
Kluczowe elementy kluczowe dla bezpieczeństwa to nie tylko technologia, ale też procesy i nawyki. Nawet najlepszy system nie ochroni firmy, jeśli pracownik kliknie w phishingowy link.
Fundamenty bezpieczeństwa: co MUSISZ wdrożyć na stronie firmowej
Znając mechanizmy ataków, sprawdźmy, jakie praktyki realnie zabezpieczają stronę i dane klientów.
Zgodnie z wymogami RODO każda firma przetwarzająca dane osobowe musi wdrożyć odpowiednie środki techniczne i organizacyjne. To nie jest opcja, to obowiązek prawny. Na szczęście większość z tych środków jest też po prostu dobrą praktyką biznesową.
Oto lista absolutnego minimum, które musisz mieć:
- Certyfikat SSL – szyfruje połączenie między przeglądarką użytkownika a serwerem. Bez niego przeglądarka wyświetla ostrzeżenie „Niezabezpieczona witryna", co natychmiast odstrasza klientów.
- Regularne aktualizacje CMS i wtyczek – to krytyczny punkt. Aż 76% udanych ataków wykorzystuje znane luki, dla których istniały już łatki bezpieczeństwa.
- Automatyczne kopie zapasowe (backup) – codzienne lub cotygodniowe kopie przechowywane poza serwerem głównym. W razie ataku możesz przywrócić stronę w godziny, nie tygodnie.
- Uwierzytelnianie dwuskładnikowe (2FA) – dodatkowy kod przy logowaniu do panelu administracyjnego. Nawet jeśli ktoś pozna Twoje hasło, nie wejdzie bez drugiego składnika.
- WAF (Web Application Firewall) – zapora filtrująca ruch do strony, blokująca znane wzorce ataków zanim dotrą do aplikacji.
- Monitoring i alerty – automatyczne powiadomienia o podejrzanej aktywności, nieudanych logowaniach lub zmianach w plikach.
- Silna polityka haseł – unikalne, długie hasła dla każdego konta, przechowywane w menedżerze haseł.
Statystyka: 76% ataków wykorzystuje znane luki, dla których producent wydał już aktualizację. Regularne aktualizacje eliminują większość ryzyka bez żadnych dodatkowych kosztów.
Porada profesjonalisty: Skonfiguruj automatyczne aktualizacje dla jądra CMS, ale wtyczki aktualizuj ręcznie po sprawdzeniu zgodności. Automatyczna aktualizacja wtyczki może czasem zepsuć funkcjonalność strony.
Nasza checklista bezpieczeństwa pomoże Ci krok po kroku zweryfikować, czy Twoja strona spełnia wymagania. Warto też sprawdzić listę elementów RODO, żeby mieć pewność zgodności z przepisami.
Bezpieczeństwo w praktyce: jak wdrożyć ochronę w Twojej firmie
Masz już listę minimum technicznego. Zobacz, jak skutecznie wdrożyć te dobre praktyki w codziennej działalności firmy.
Największy błąd, jaki popełniają właściciele MŚP, to traktowanie bezpieczeństwa jak projektu do odhaczenia. Kupuję certyfikat SSL, instaluję wtyczkę antywirusową i gotowe. Tak to nie działa. Bezpieczeństwo to proces ciągły, który wymaga regularnej uwagi.
Podług Barometru cyberbezpieczeństwa 2026 aż 36% małych i średnich firm nie wdrożyło zaawansowanych zabezpieczeń, a luka kompetencyjna w obszarze cyberbezpieczeństwa wynosi od 10 do 17 tysięcy specjalistów w Polsce. To oznacza, że większość MŚP nie ma wewnętrznych zasobów, żeby samodzielnie zarządzać bezpieczeństwem na odpowiednim poziomie.
Co powinieneś robić regularnie:
- Co tydzień: sprawdzać logi logowania do panelu administracyjnego i weryfikować dostępność aktualizacji
- Co miesiąc: testować kopie zapasowe przez ich przywrócenie w środowisku testowym
- Co kwartał: przeprowadzać audyt uprawnień użytkowników i usuwać nieaktywne konta
- Co rok: zlecać zewnętrzny audyt bezpieczeństwa lub testy penetracyjne
„Bezpieczeństwo nie jest stanem, który się osiąga. To codzienna praktyka, która wymaga zaangażowania na każdym poziomie organizacji."
Jeśli Twoja firma nie ma dedykowanego specjalisty IT, rozważ abonamentową opiekę techniczną. To model, w którym zewnętrzna firma monitoruje Twoją stronę, reaguje na incydenty i dba o aktualizacje. Koszt takiej usługi jest wielokrotnie niższy niż skutki jednego poważnego ataku.
Przy budowie bezpiecznej strony od początku warto uwzględnić bezpieczeństwo jako element architektury, a nie dodatek. Szczegółowy plan znajdziesz też w naszym przewodniku przygotowania witryny krok po kroku.
Prawda, której większość właścicieli firm nie chce usłyszeć: bezpieczeństwo to proces, nie chwilowa usługa
Mamy w branży do czynienia z pewnym paradoksem. Firmy deklarują, że traktują bezpieczeństwo poważnie, ale w praktyce 36% MŚP nie wdrożyło nawet podstawowych zabezpieczeń. Przepaść między tym, co firmy mówią, a tym, co faktycznie robią, jest ogromna.
Przyczyna jest prosta: bezpieczeństwo nie przynosi widocznych efektów, dopóki coś nie pójdzie źle. Nie widać go w wynikach sprzedaży ani w ruchu na stronie. Dlatego jest odkładane na później, traktowane jako koszt, a nie inwestycja.
To błędne myślenie. Jednorazowe wdrożenie zabezpieczeń daje tylko pozorne poczucie bezpieczeństwa. Nowe luki pojawiają się codziennie. Atakujący stale doskonalą metody. Firma, która nie aktualizuje swojego podejścia, jest coraz bardziej narażona, nawet jeśli rok temu wszystko skonfigurowała poprawnie.
Najskuteczniejsze firmy traktują bezpieczeństwo jak ubezpieczenie z aktywną obsługą. Nie wystarczy podpisać polisy. Trzeba regularnie weryfikować warunki, aktualizować zakres i reagować na zmiany. Potrzebujesz strategii i sprawdzonego partnera, nie intuicji. Więcej konkretnych wskazówek znajdziesz w naszym przewodniku o zabezpieczeniach.
Jak zapewnić bezpieczeństwo swojej stronie z pomocą profesjonalistów
Skoro wiesz już, jak istotne jest stałe wsparcie, poznaj możliwości współpracy z ekspertami, którzy zdejmą z Ciebie część tego ciężaru.
W RevolWeb projektujemy i wdrażamy bezpieczne strony www od 2007 roku. Wiemy, że właściciel małej firmy nie może poświęcać połowy dnia na monitorowanie logów serwera. Dlatego oferujemy kompleksową opiekę techniczną: od audytu bezpieczeństwa istniejącej strony, przez wdrożenie SSL, WAF i systemu kopii zapasowych, aż po abonamentowy monitoring i szybką reakcję na incydenty. Nasze realizacje pokazują, że profesjonalne podejście do bezpieczeństwa nie musi być drogie ani skomplikowane. Sprawdź wybrane realizacje i przekonaj się, jak budujemy strony, które są nie tylko efektowne, ale też odporne na zagrożenia. Dowiedz się też, jak zaistnieć z bezpieczną stroną w sieci od pierwszego dnia.
Najczęściej zadawane pytania
Jakie są najczęstsze metody ataku na strony MŚP?
Phishing, ataki przez luki w CMS i nieaktualne wtyczki to trzy najpowszechniejsze wektory ataków na małe i średnie firmy. Atakujący korzystają z automatycznych skanerów, które wykrywają znane podatności w ciągu minut.
Czy moja firma jest zbyt mała, żeby stać się celem cyberataku?
Nie. 43% cyberataków jest skierowanych właśnie na małe i średnie firmy, które często mają słabsze zabezpieczenia i są łatwiejszym celem niż duże korporacje.
Jakie minimum zabezpieczeń muszę wprowadzić na stronie firmowej?
Według wymogów art. 32 RODO absolutne minimum to SSL, regularne aktualizacje CMS, automatyczne kopie zapasowe, silne hasła z 2FA oraz monitoring aktywności na stronie.
Czym różni się jednorazowe wdrożenie zabezpieczeń od stałej opieki?
Jednorazowe wdrożenie zabezpiecza przed zagrożeniami, które istniały w momencie konfiguracji. Stała opieka to reagowanie na nowe luki i zagrożenia pojawiające się każdego dnia, co daje realną ochronę w dłuższej perspektywie.
Rekomendacja
- Zabezpieczenia serwisów www: Przewodnik dla MŚP 2026 – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Proces projektowania strony internetowej: 25% mniej błędów w MSP 2026 – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Workflow wdrożenia strony www 2026: 45% mniej porażek – Publikacje eksperckie dotyczące stron www i rozwiązań webowych
- Strona firmowa 2026: 75% wzrost zaufania i efektywności – Publikacje eksperckie dotyczące stron www i rozwiązań webowych